強化關鍵基礎設施的存取安全、
系統韌性與 AI 治理能力
Master Concept 協助香港金融機構、政府部門及關鍵基礎設施單位,透過 Cloudflare 架構提升 DDoS 防護、API 安全、跨區流量韌性與 AI 使用治理能力,同時符合監管與審計要求。

香港關鍵基礎設施
面臨的數位風險新常態
隨著金融數位化、電子政務與跨境業務發展加速,香港金融機構及公共部門面臨更複雜的網絡攻擊威脅與監管要求。DDoS 攻擊、API 濫用、第三方存取風險及 AI 應用擴張,正對科技風險管理帶來新的挑戰。

關鍵系統面臨持續性攻擊風險
金融交易平台、公共服務入口及企業 API 已成為 DDoS 攻擊、機械人流量與憑證濫用的主要目標。傳統周邊式防禦難以應對分散式與高頻攻擊模式。
跨區流量與業務韌性要求提高
香港企業與內地及海外市場連動緊密,系統必須在跨區流量壓力下維持高可用性與低延遲,同時符合營運連續性要求。
AI 應用快速發展但治理框架不足
從 ChatGPT 到內部 AI 工具,AI 應用正逐步滲透至金融與公共服務流程。然而,缺乏集中式可視性與使用政策,可能導致資料外洩與合規風險。
您目前面臨的挑戰是?
A: 強化 DDoS 與 API 防護能力
金融交易平台、公共服務入口及企業 API 已成為 DDoS 攻擊、機械人流量與憑證濫用的主要目標。傳統周邊式防禦難以應對分散式與高頻攻擊模式。
B: 提升跨區系統韌性
「我們的跨境業務增加,但不同地區使用者體驗不穩定。」
透過邊緣運算與智慧路由優化,可在不搬移核心系統的情況下改善延遲、提升穩定性與高可用能力。
C: 建立 AI 與 API 使用可視性
「我們開始導入 AI,但缺乏集中式監控與政策管理機制。」
透過 AI 流量治理與 API 使用監測架構,可強化使用可視性、成本控管與政策執行能力。
三大架構支柱:
強化安全、韌性與治理能力
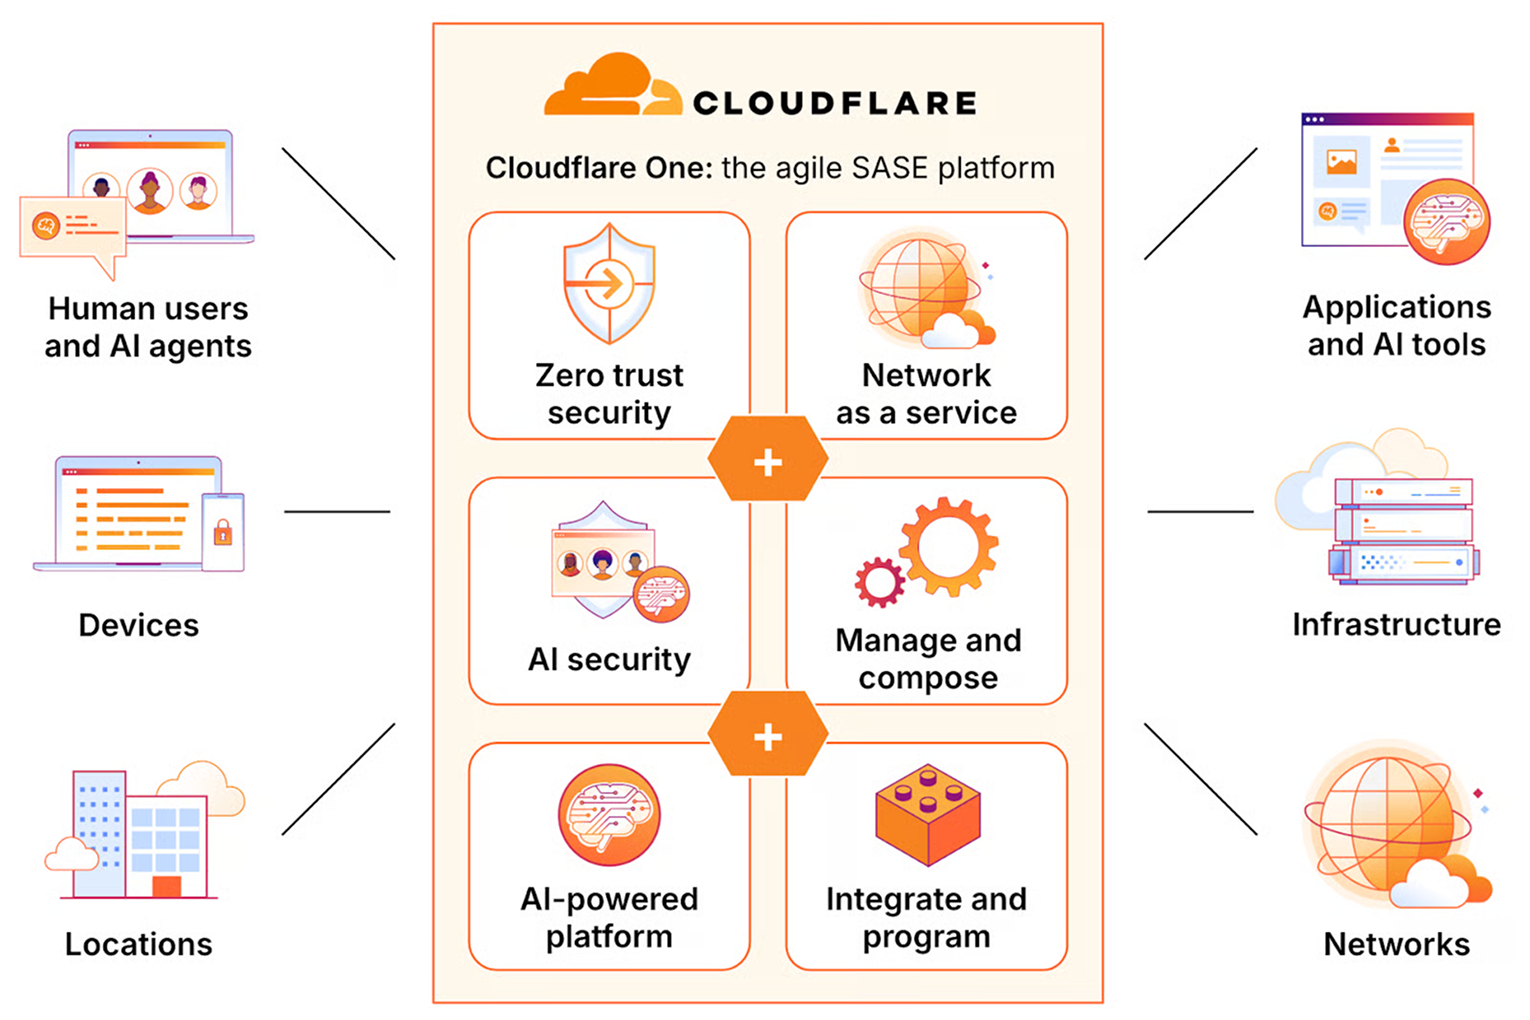
Cloudflare 提供全球分散式邊緣網絡架構,協助香港金融機構及關鍵基礎設施強化 DDoS 防護、API 安全、跨區流量韌性與 AI 使用治理,同時兼顧合規與營運穩定性。
Pillar 1 邊緣防護與 API 安全強化
為關鍵系統建立可擴展的 DDoS 與流量防護能力
金融交易平台、政府入口網站及對外 API 已成為高頻攻擊目標。
Cloudflare 透過全球分散式網絡提供:
- DDoS 防護(第 3 層至第 7 層)
- Web Application Firewall(WAF)
- 機器人管理與自動化流量識別
- API 存取控管與速率限制
協助機構在不增加基礎設施負擔的情況下提升整體防禦能力。
Pillar 2 跨區流量韌性與系統可用性
強化高可用架構與跨境流量穩定性,香港企業與內地及海外業務高度連結,系統必須在跨區流量與突發事件下維持穩定運作。
Cloudflare 架構支援:
- 智慧路由與流量優化
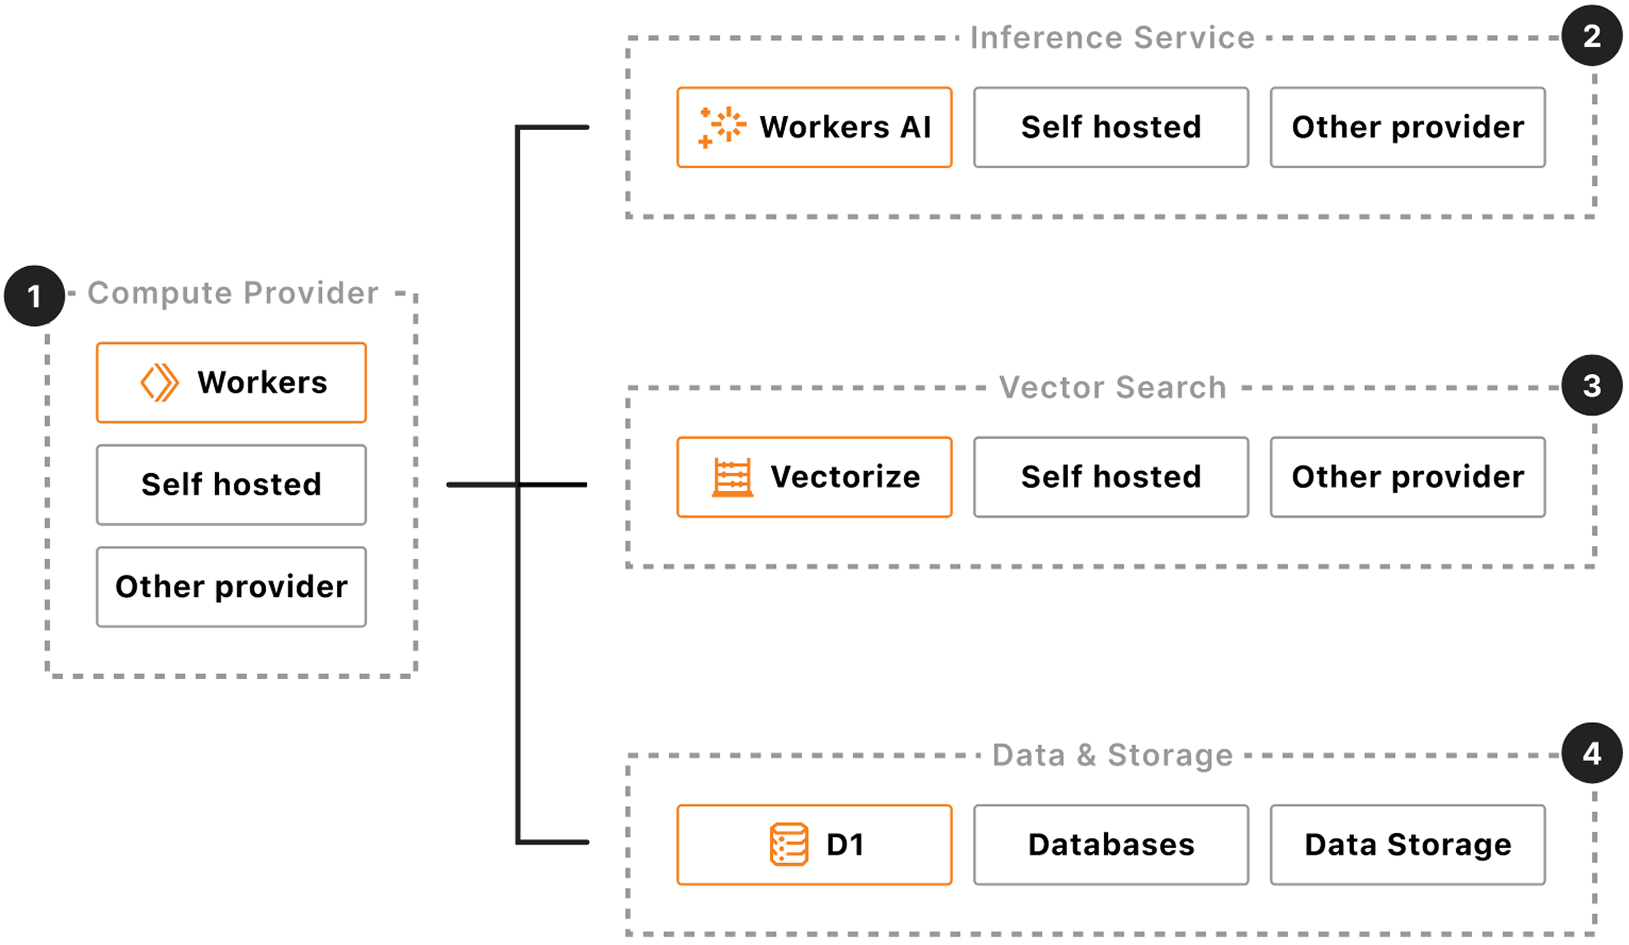
- 邊緣運算(Cloudflare Workers)
- 多區備援與高可用設計
- 流量監控與效能分析
提升跨境系統韌性與用戶體驗。
Pillar 3 存取控管與 AI 治理
建立可審計、可控管的數位存取與 AI 使用機制,隨著混合辦公與 AI 應用普及,機構需要在不影響效率的前提下加強存取控管與使用可視性。
Cloudflare 支援:
- Zero Trust 存取控管
- 身份導向存取驗證
- AI API 使用監控與流量治理
- 可供審計的存取紀錄與政策執行
協助機構符合科技風險管理與內部稽核要求。
Cloudflare 架構能力
Cloudflare 透過全球分散式邊緣網絡,提供 DDoS 防護、API 安全、邊緣運算與 AI 流量治理能力,協助香港金融機構與關鍵基礎設施提升安全性與系統韌性。

DDoS 防護、WAF 與 API 安全
透過 Cloudflare 全球網絡,在流量進入核心系統前即完成過濾與防護。
提供第 3 至第 7 層 DDoS 攻擊防護,吸收大量惡意流量,確保關鍵系統穩定運作。
辨識機械人流量與自動化攻擊行為,減少憑證濫用與資料抓取風險。
對 API 進行流量檢測與速率限制,防止濫用與後端資源過載。
防禦常見應用程式漏洞與 OWASP Top 10 攻擊。
透過身份導向存取控管,保護內部管理介面與敏感系統。
Cloudflare Workers 與跨區流量優化
提升跨境業務穩定性與使用者體驗,同時降低延遲與系統負載。
在邊緣節點執行應用邏輯,減少 API 延遲並分散後端壓力。
透過智慧路由優化跨區流量,提升香港與海外用戶存取效率。
加速靜態與動態內容傳遞,改善高流量場景下的系統效能。
支援多區備援與高可用設計,強化業務持續運作能力。
提供流量監測與效能分析,協助持續優化架構設計。
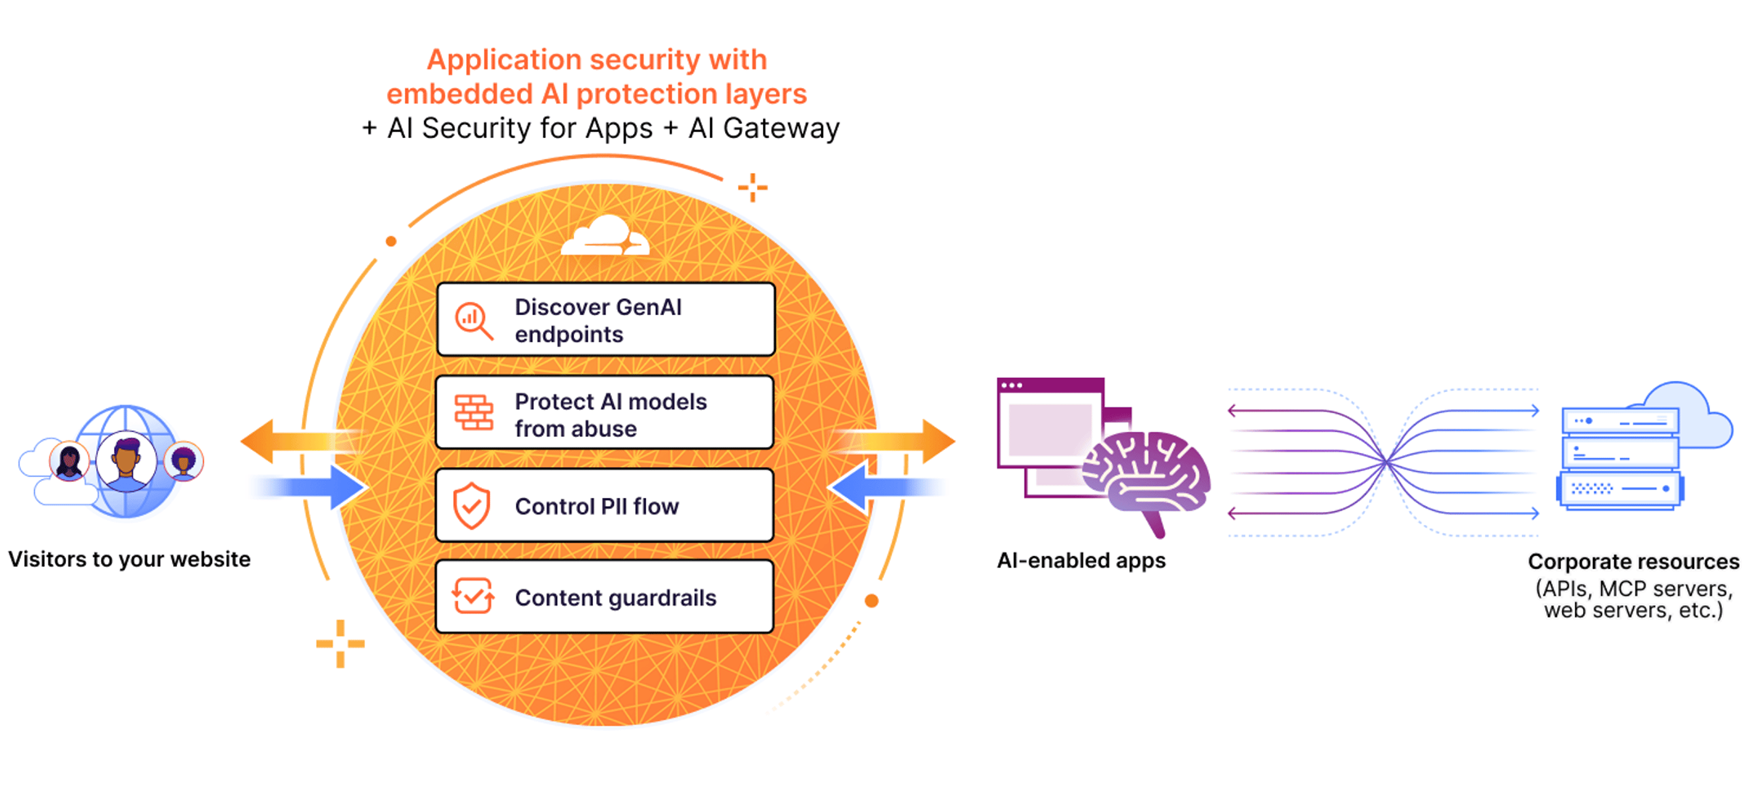
Zero Trust 架構與 AI 使用監控
建立可審計、可控管的數位存取與 AI 流量治理機制。
透過身份驗證與裝置檢測機制,降低未授權存取風險。
在不擴大傳統 VPN 架構的情況下,強化遠端與第三方存取安全。
集中監控 LLM 與 AI API 使用情況,提升可視性與成本控管能力。
透過速率限制與政策控管機制,降低濫用與資料外洩風險。
提供可供審計的存取與流量紀錄,支援內部稽核與科技風險管理要求。
我們的架構設計與部署方法
Cloudflare 並非單一安全產品,而是一層可整合於既有基礎設施之上的邊緣架構層。我們協助香港金融機構與關鍵基礎設施單位,以風險評估為基礎,設計可擴展、可審計、可持續優化的安全與效能架構。
以現況評估為起點
在部署 Cloudflare 前,我們會:
- 分析流量模式與 API 使用情境
- 評估 DDoS 風險與攻擊暴露面
- 建立標準化模板與任務流程
- 規劃多專案與部門管理模型
確保架構強化與業務風險對齊,而非單純導入技術。
漸進式部署與分層防護
我們採用分階段部署策略,避免一次性重建系統:
- 第一階段:導入 DDoS 防護與 WAF
- 第二階段:加強 API 安全與流量優化
- 第三階段:導入 Zero Trust 存取與 AI 流量監控
透過分層設計,逐步強化整體安全能力,同時降低營運風險。
與既有系統整合
Cloudflare 架構可整合於:
- 公有雲與私有雲環境
- 身份管理與 SSO 系統
- 既有防火牆與網絡架構
- 內部稽核與監控工具
確保安全升級不會增加系統複雜度或造成業務中斷。
持續監控與優化
安全與韌性並非一次性專案。我們協助客戶:
- 建立流量與攻擊監測儀表板
- 分析 API 使用模式
- 優化跨區流量路徑
- 定期檢視政策與風險設定
確保 Cloudflare 成為長期架構能力,而非短期防禦措施。

準備好提升
您的團隊效率了嗎?
Master Concept 為 Cloudflare 認可之 Authorised Service Delivery Partner(ASDP),專注於金融機構與關鍵基礎設施的雲端安全與邊緣架構設計。我們不僅協助部署技術,更重視整體架構規劃、合規對齊與長期優化,確保 Cloudflare 成為穩定、可持續發展的基礎設施能力。
預約專家諮詢常見FAQ
Cloudflare 是否適合香港金融機構使用?
是。Cloudflare 提供全球分散式 DDoS 防護、WAF、API 安全與 Zero Trust 存取控管,可協助金融機構強化系統韌性與存取安全,同時支援科技風險管理與內部稽核需求。
Cloudflare 如何防禦 DDoS 攻擊?
Cloudflare 透過全球分散式網絡,在流量進入核心系統前即完成過濾與吸收,涵蓋第 3 至第 7 層攻擊類型,包括大量流量攻擊與應用層攻擊,確保關鍵系統穩定運作。
導入 Cloudflare 是否需要重建現有系統?
不需要。Cloudflare 可作為既有基礎設施之上的邊緣架構層部署,整合現有雲端環境、身份管理系統與網絡架構,採取漸進式導入方式,降低營運風險。
Cloudflare Workers 在香港有何應用情境?
Cloudflare Workers 可在邊緣節點執行應用邏輯,減少 API 延遲與後端負載,適用於跨境業務、高流量入口網站與需要高可用性的數位平台。
Zero Trust 是否能取代傳統 VPN?
在多數情境下可以。Zero Trust 透過身份與裝置狀態驗證控管存取權限,減少傳統 VPN 帶來的橫向移動風險與管理複雜度,特別適合遠端辦公與第三方存取場景。
Cloudflare 如何協助 AI 使用治理?
透過 AI API 監控與流量治理機制,Cloudflare 可協助機構集中監控 LLM 與 AI 工具使用情況,實施速率限制與政策控管,降低資料外洩與濫用風險。
Master Concept 在香港提供哪些 Cloudflare 相關服務?
Master Concept 為 Cloudflare 認可之 Authorised Service Delivery Partner(ASDP),提供架構評估、部署規劃、分階段導入、效能優化與持續監控支援,協助金融與公共機構建立長期穩定的邊緣安全架構。

