
身分安全,
不必以便利為代價
Okta IAM 解決方案 | Master Concept 思想科技
Okta 是雲端原生 IAM 平台,統一管理員工、客戶與 AI Agent 的登入與存取,讓身分治理更可見、可控、可稽核
了解更多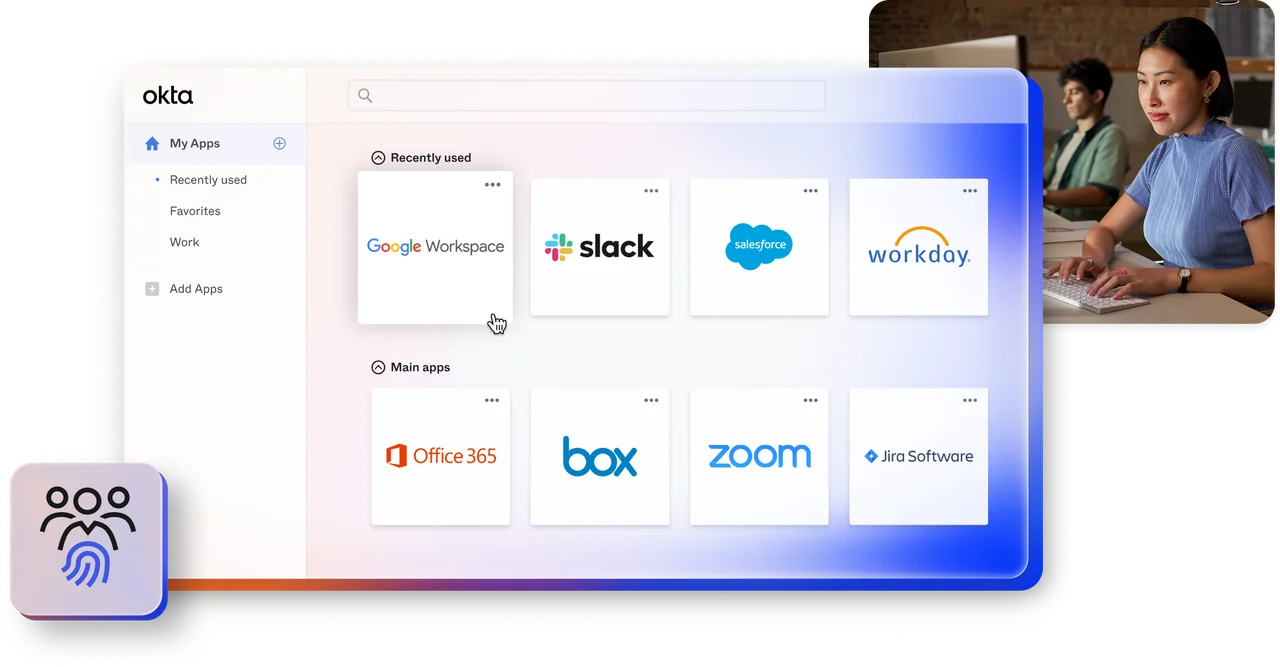
為什麼身分成為
企業資安的核心
雲端、混合辦公與 AI 讓存取行為早已超出傳統企業網路邊界。現在真正要回答的,不只是「誰進入網路」,而是哪一個人類或非人類身分,可以存取哪些企業資源。
企業常見的存取對象可分為三類:
 內部工作者:員工與承包商,由企業核發正式帳號
- 外部使用者:客戶與合作夥伴,需要存取但不應被當成內部員工管理
- 非人類身分:AI Agent、服務帳號、bot 與自動化流程


三類風險不同,但都需要清楚的政策、生命週期控管與可稽核性。
 SECTION 01
情境 A|內部身分:帳號分散,權限越積越難管
「我們有 AD、Microsoft Entra ID、Google Workspace 多套帳號系統,員工要記多組密碼。而且有幾套老系統根本接不進 SSO,IT 只能另外管。」

 常見狀況
- •新人到職第一週還在等帳號開通,離職三個月後帳號仍未關閉
- •稽核要一份「誰能存取哪些系統」的清單,IT 需要數天手動彙整
- •有幾套系統只能用共用帳號登入,沒有人確定現在誰在用
SECTION 01對應 A|內部身分:員工與承包商
SSO + 自適應 MFA:提供一致登入體驗,並依風險或應用敏感度動態提高驗證強度。
通用目錄 + 生命週期管理:整合 AD、Microsoft Entra ID、Google Workspace 等來源,自動管理到職、異動與離職權限。
Access Gateway:不改寫應用,也能把舊型地端系統納入一致的存取政策。
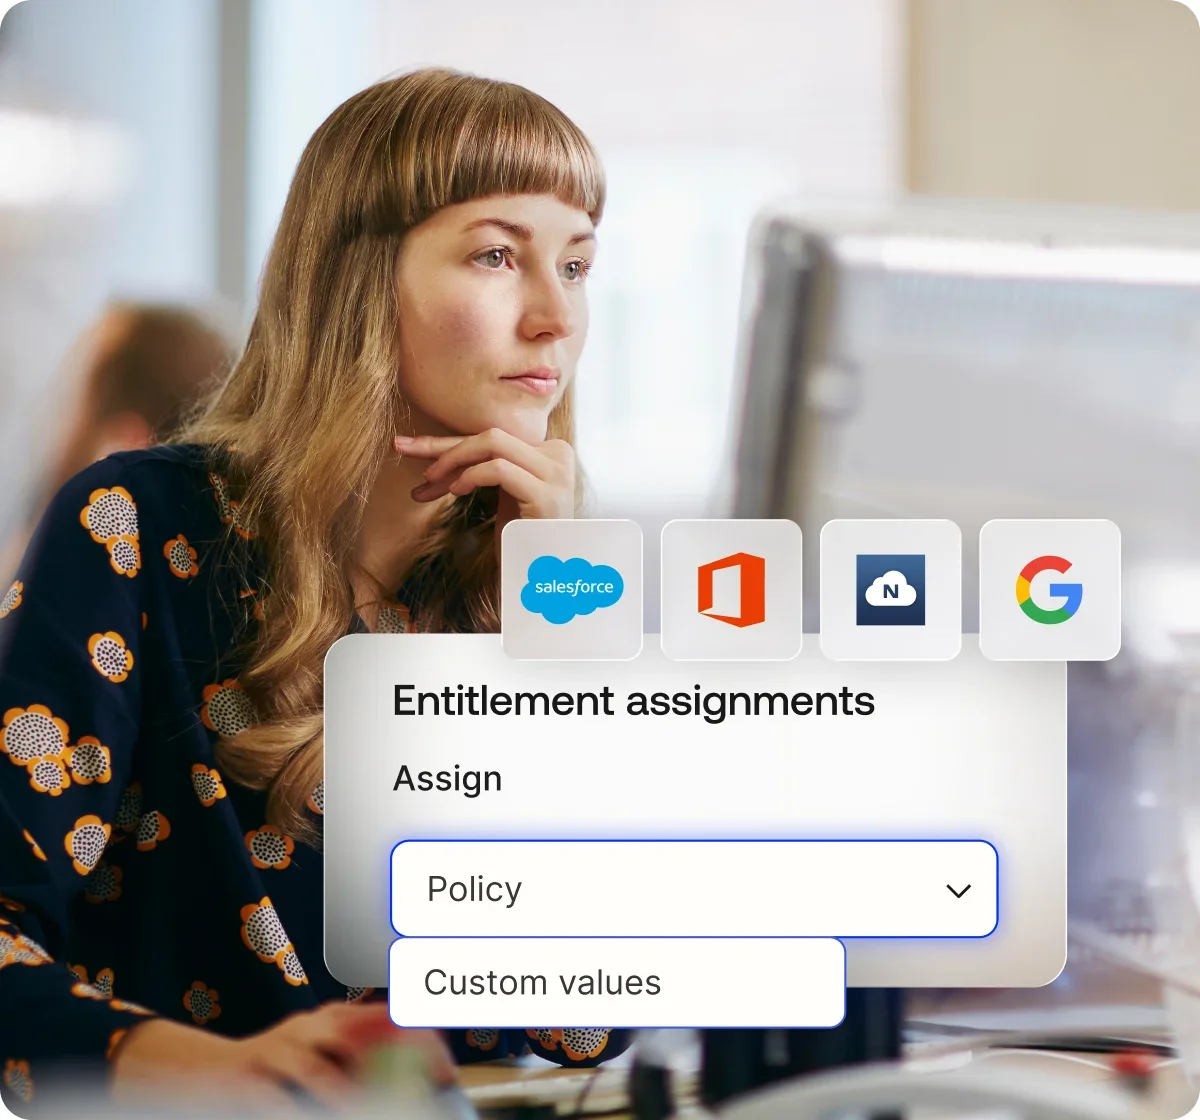
身分治理:補上存取申請、定期審核與 entitlement 可見性,提升稽核效率。
特權存取:對管理者帳號與關鍵資源落實最小權限。

數據參考:Okta 委託 Forrester Consulting 進行的 Total Economic Impact™ 研究指出,複合型組織模型的 ROI 為 211%,回收期不到六個月;結果為模型估算,非單一客戶實績。
SECTION 02情境 B|外部身分:客戶與夥伴要能進來,但不該被當成員工管理
「客戶要能快速註冊、安全登入;通路夥伴也要能查訂單、拉報表。但自建驗證系統的開發與維運成本太高,替夥伴開內部帳號又不安全。」
常見狀況- •客戶忘記密碼的客服工單量,高到需要固定人力處理
- •通路夥伴要看報表,目前的做法是寄檔案或開 VPN 給對方
- •產品想支援新的登入方式(社群登入、passkey),但排不進開發排程
SECTION 02對應 B|客戶與合作夥伴
- 客戶身分可依實作方式選擇:
Auth0:開發者優先,適合自行打造並客製註冊、登入與授權體驗的產品團隊。
Okta Customer Identity(OCI):建構在 Okta 平台上,適合企業 IT 以低程式碼/無程式碼方式管理可規模化的客戶登入政策,也支援多品牌情境。
- 夥伴與對外存取則可搭配:
Secure Partner Access:讓合作夥伴安全取得所需資源,不必被當成內部員工管理。
API Access Management:以集中授權政策保護提供給外部應用與夥伴使用的 API。
讓員工身分與外部存取各自採用合適的管理方式,同時避免形成另一套失控帳號。
SECTION 03情境 C|非人類身分:AI Agent 與服務帳號,常常沒有人真正負責
「員工開始使用各種 AI 工具,但我們無法掌握誰在用、AI Agent 存取了哪些資料。系統之間的服務帳號也是,密碼從沒換過。」
常見狀況- •已經有同事在用 AI 工具處理客戶或內部資料,但沒有人有完整清單
- •系統之間的介接帳號密碼寫在設定檔裡,從未輪換過
- •有自動化流程能存取生產資料庫,而它掛在一位已離職同事的帳號下
 什麼是非人類身分(NHI)?SECTION 03
對應 C|AI Agent與服務帳號
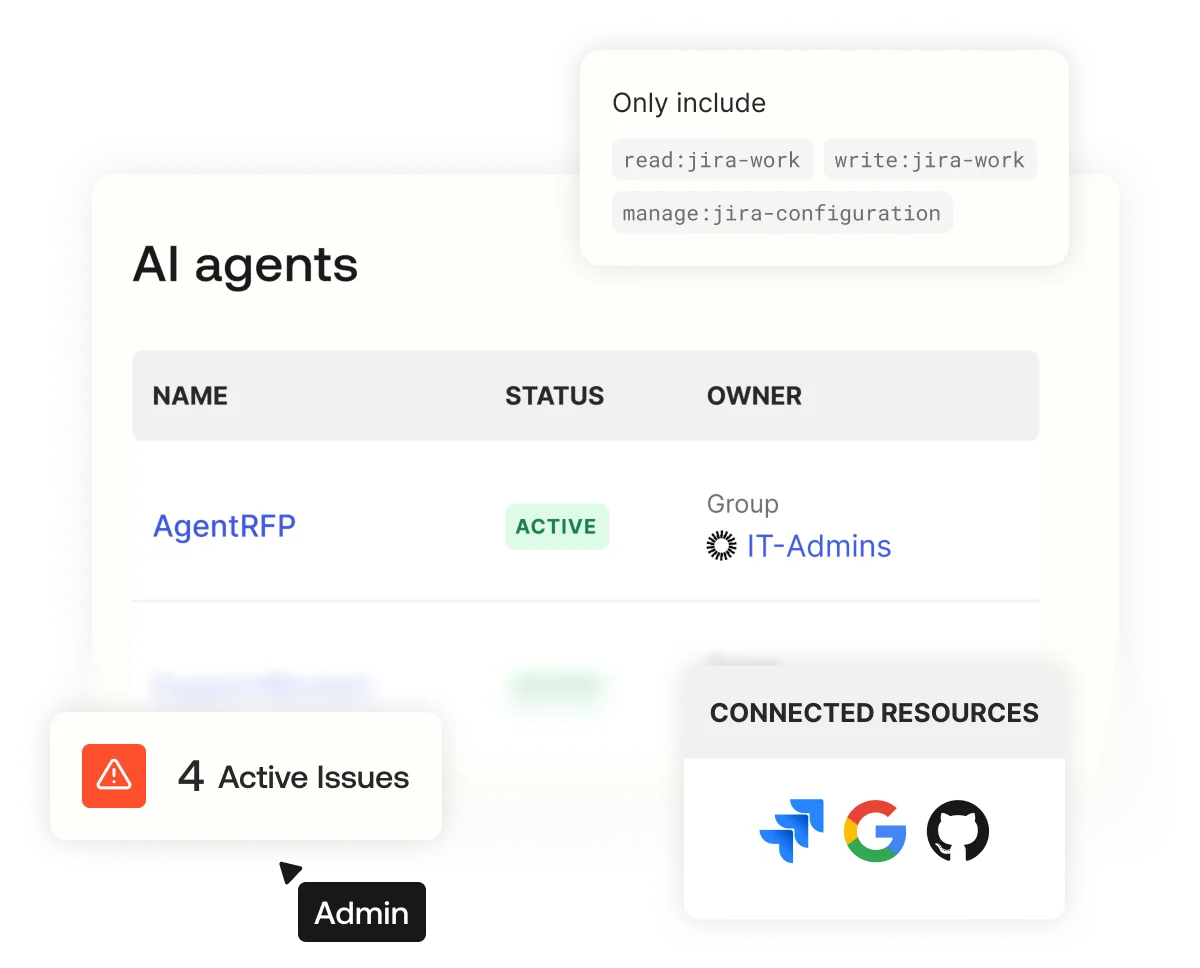
Okta for AI Agents:為 AI Agent 建立可識別身分、負責人、政策式存取與稽核紀錄。
Cross App Access Protocol:支援受控的跨應用存取,避免依賴共用金鑰或過度授權帳號。
Auth0 for AI Agents:為企業自建 AI 應用加入身分驗證與授權控制。
Privileged Access:對服務帳號、共用帳號、break-glass 帳號與 bot 落實最小權限,提高敏感存取的可見性。
讓資安團隊能更清楚回答四件事:有哪些 Agent、誰負責、可以存取什麼,以及需要時如何撤銷權限。
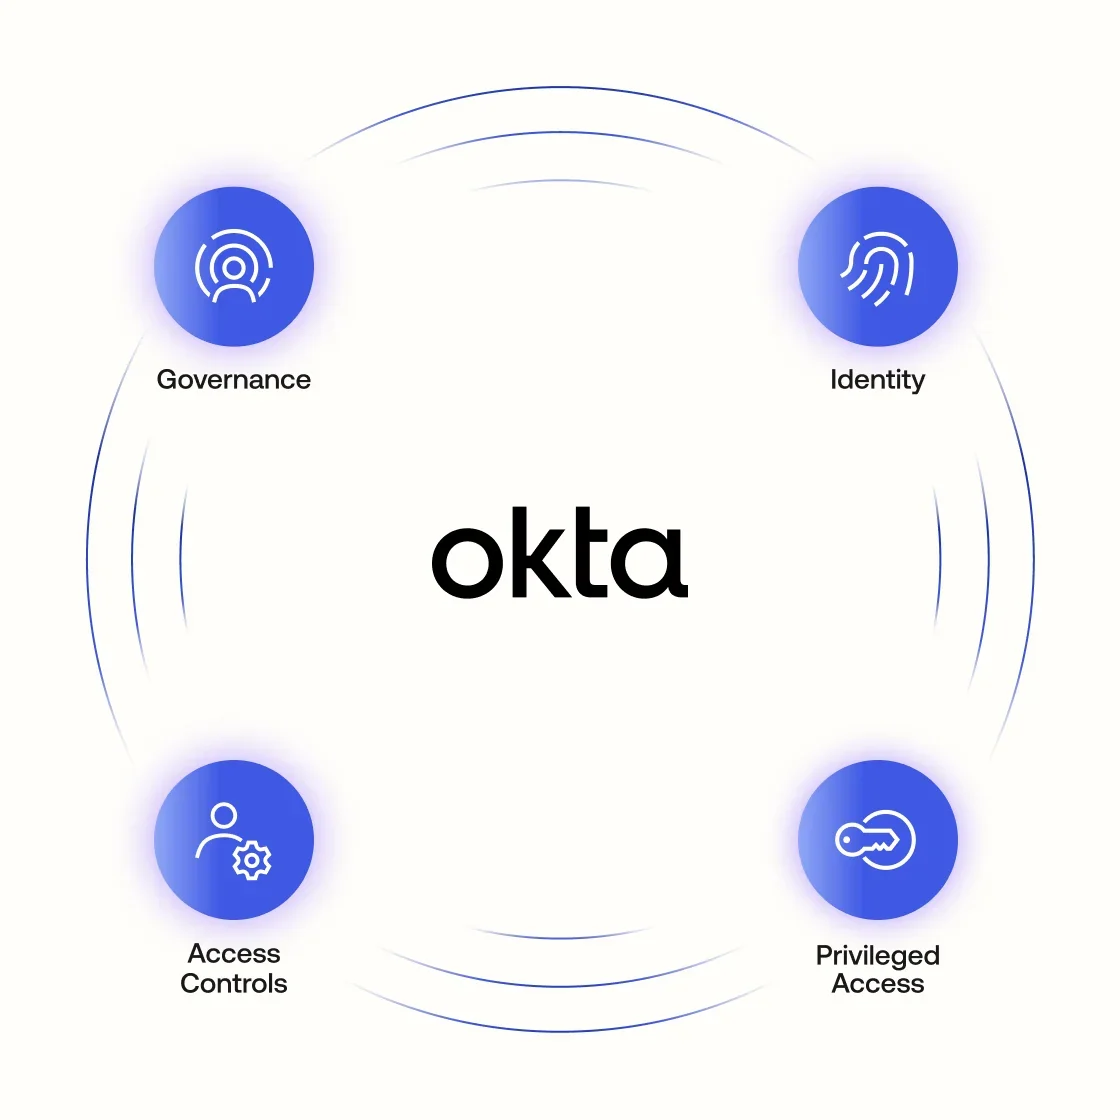
Okta 核心能力
SSO、自適應 MFA 與 FastPass 簡化日常登入,並在風險升高時動態提高驗證強度。
單一登入(SSO):支援 SAML 2.0、OIDC、WS-Federation 等標準;不支援聯邦登入的應用可透過 SWA 處理。
自適應多因子驗證(Adaptive MFA):依裝置、網路、位置、IP 與使用者行為等訊號評估風險,必要時提高驗證強度,並可搭配 ThreatInsight。
FastPass:以 Okta Verify 提供無密碼、抗網路釣魚的登入方式。
Access Gateway、Secure Partner Access 與 API Access Management,將一致的存取控管延伸至舊型應用、合作夥伴與 API。
Access Gateway:以 Kerberos、IWA、header-based 驗證等方式保護地端 web 應用,無需修改原始碼;可支援 Oracle EBS、PeopleSoft、JD Edwards、SharePoint 等企業系統。
Secure Partner Access:支區隔不同夥伴群體,並可把使用者、群組與應用管理權委派給夥伴管理者。
API Access Management:透過自訂 OAuth 2.0 授權伺服器、scope、claim 與存取政策保護企業 API。
通用目錄、生命週期管理與身分治理集中身分資料,並自動管理到職、異動、離職與權限審核。
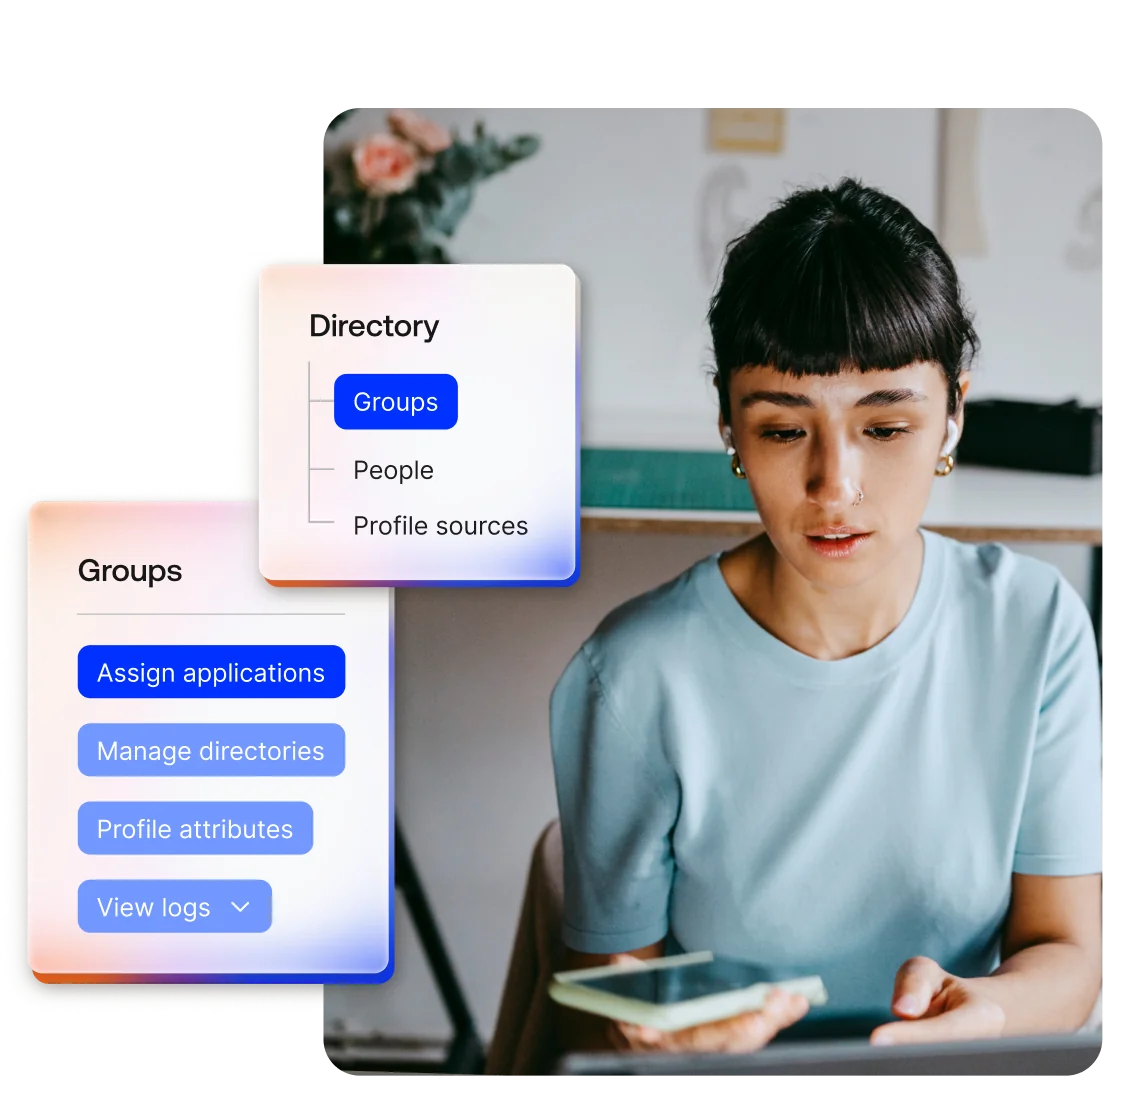
通用目錄(Universal Directory):透過 profile mapping 串接 AD/LDAP、HR 與 SaaS 等來源,集中管理使用者、群組與裝置。
生命週期管理(Lifecycle Management):透過 SCIM、Okta Integration Network 連接器與地端佈建,自動處理帳號與權限發放、異動與撤銷。
身分治理(Identity Governance):支援存取申請、核准、certification campaign、entitlement 管理與稽核報表。
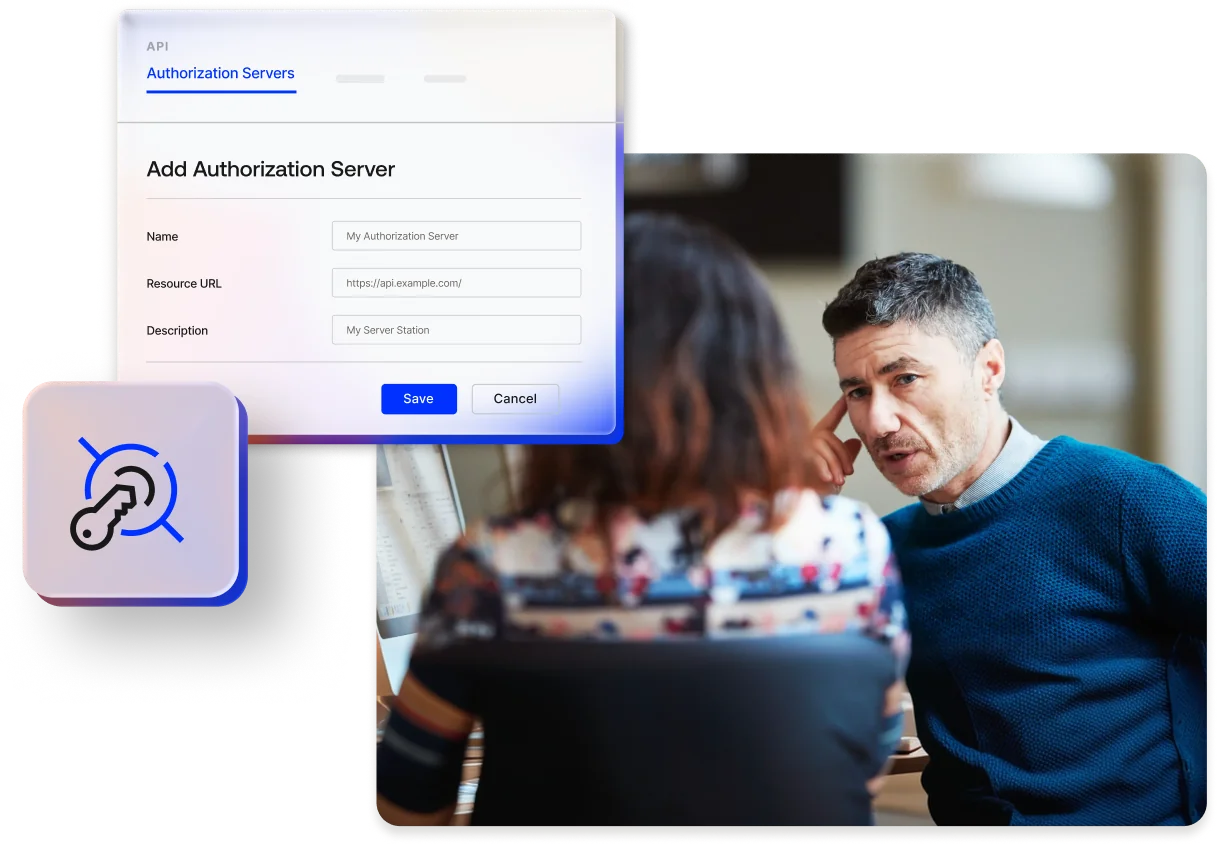
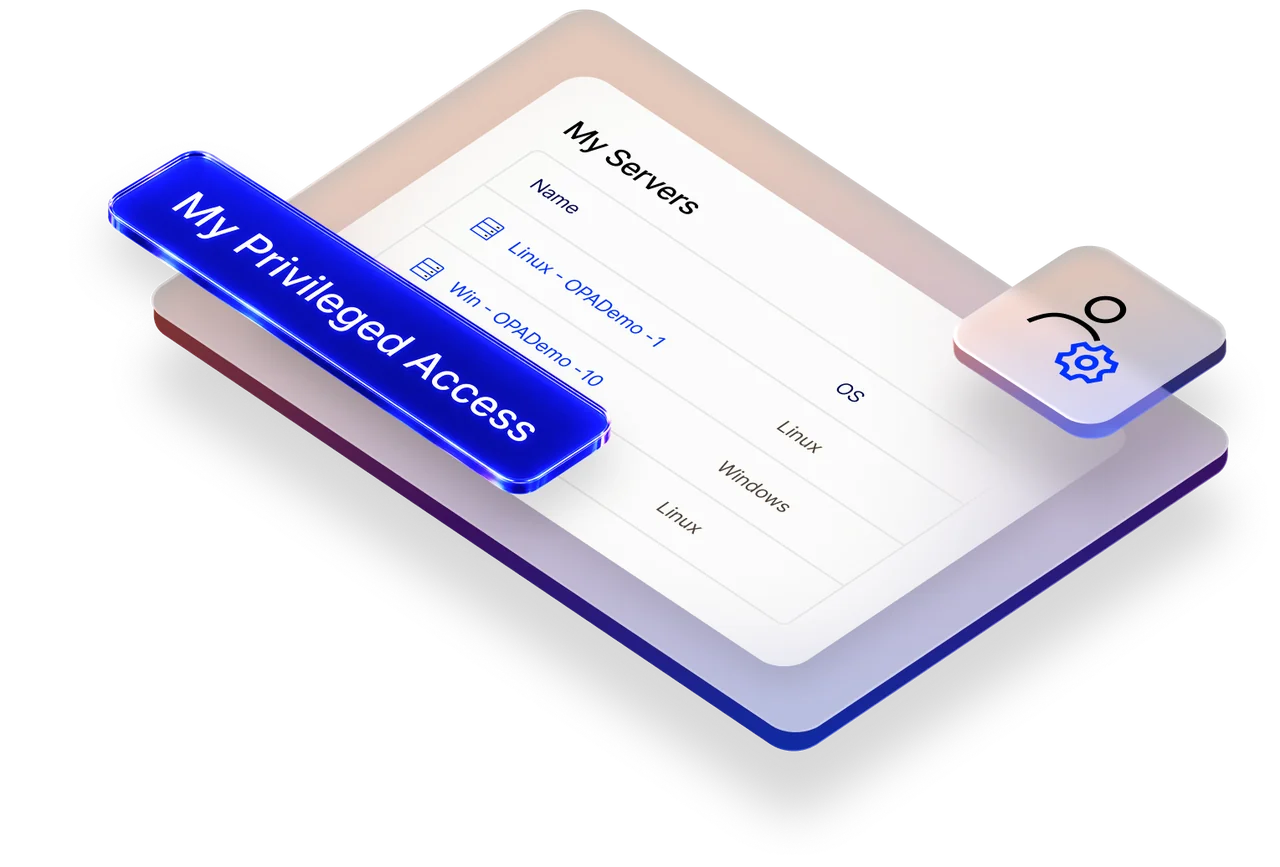
Privileged Access 與 Advanced Server Access 對管理者、伺服器、資料庫及高風險憑證落實最小權限。
Privileged Access:以 JIT 提權與短效憑證控管 SSH/RDP、Kubernetes 與資料庫等高風險存取,並支援憑證代管、輪換及連線可見性。
Advanced Server Access:以短效 OpenSSH 或 X.509 用戶端憑證取代靜態 key 與密碼,並支援 sudo 層級控管與伺服器稽核紀錄。
Access Gateway、Secure Partner Access 與 API Access Management,將一致的存取控管延伸至舊型應用、合作夥伴與 API。
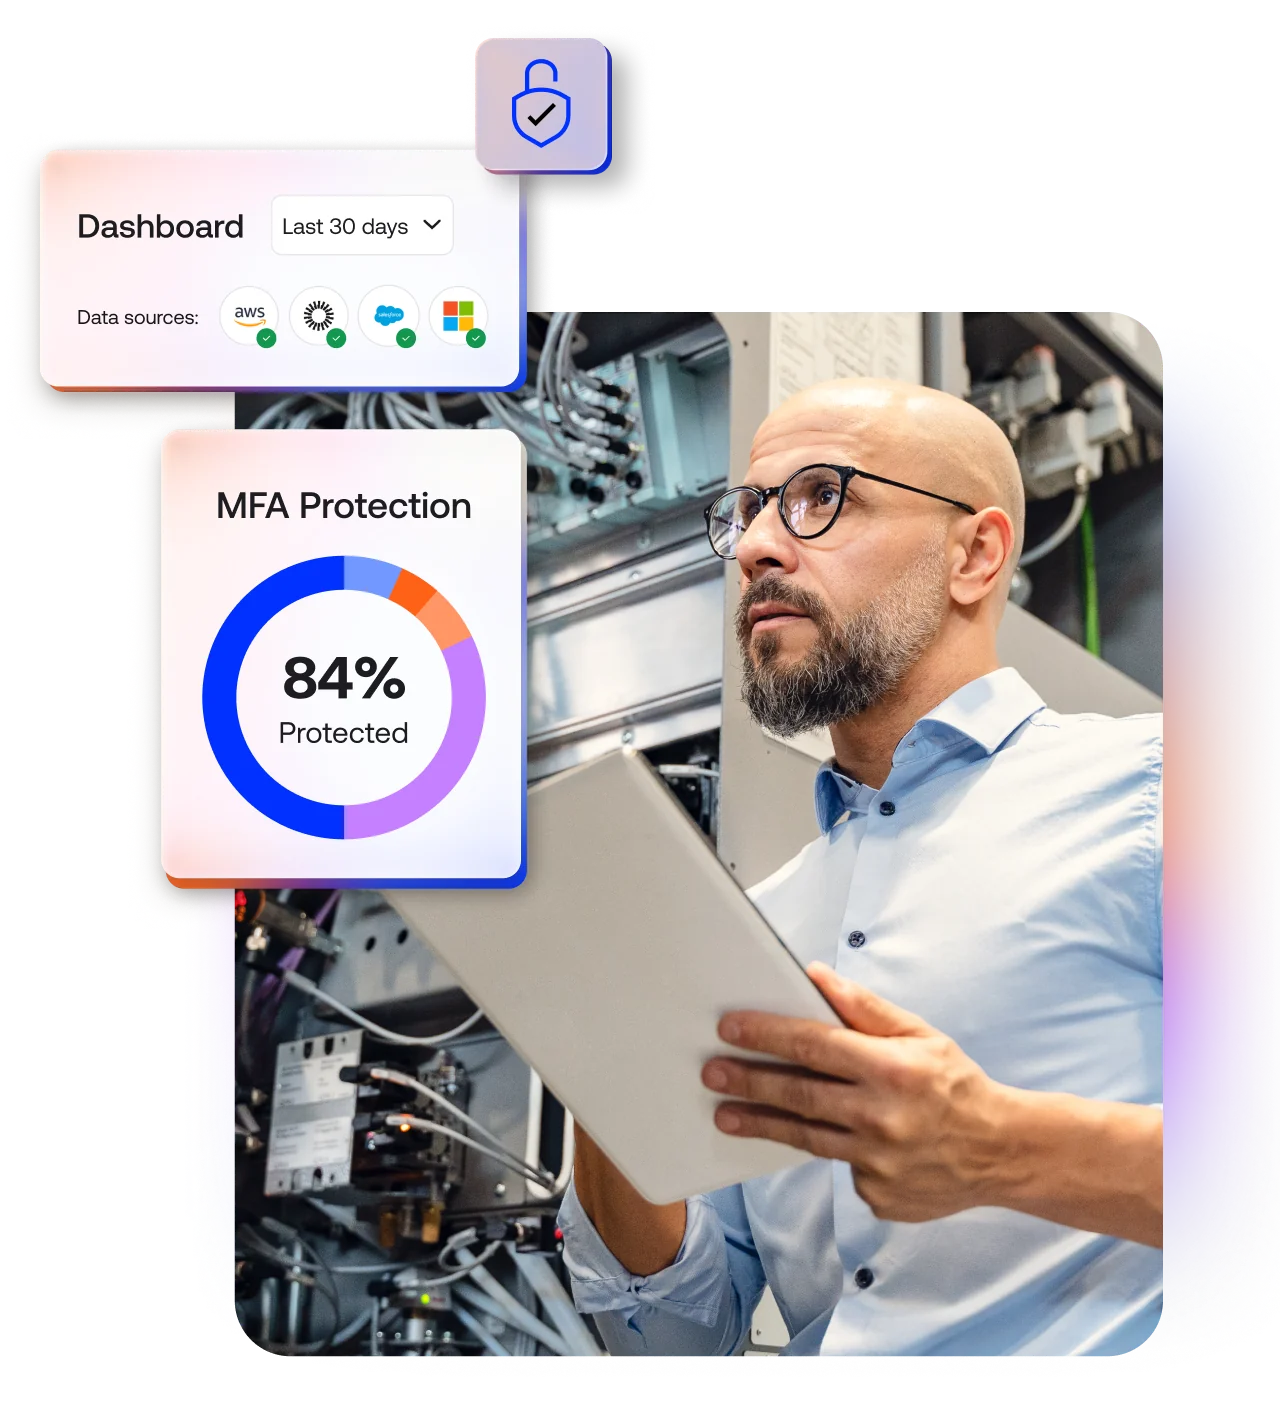
身分安全態勢管理(ISPM):分析雲端與 SaaS 環境中的身分弱點與設定缺口,並依風險排序。
Okta AI 身分威脅防護(ITP):登入後持續評估 session 風險,整合行為、網路與裝置訊號,必要時觸發重新驗證或登出。
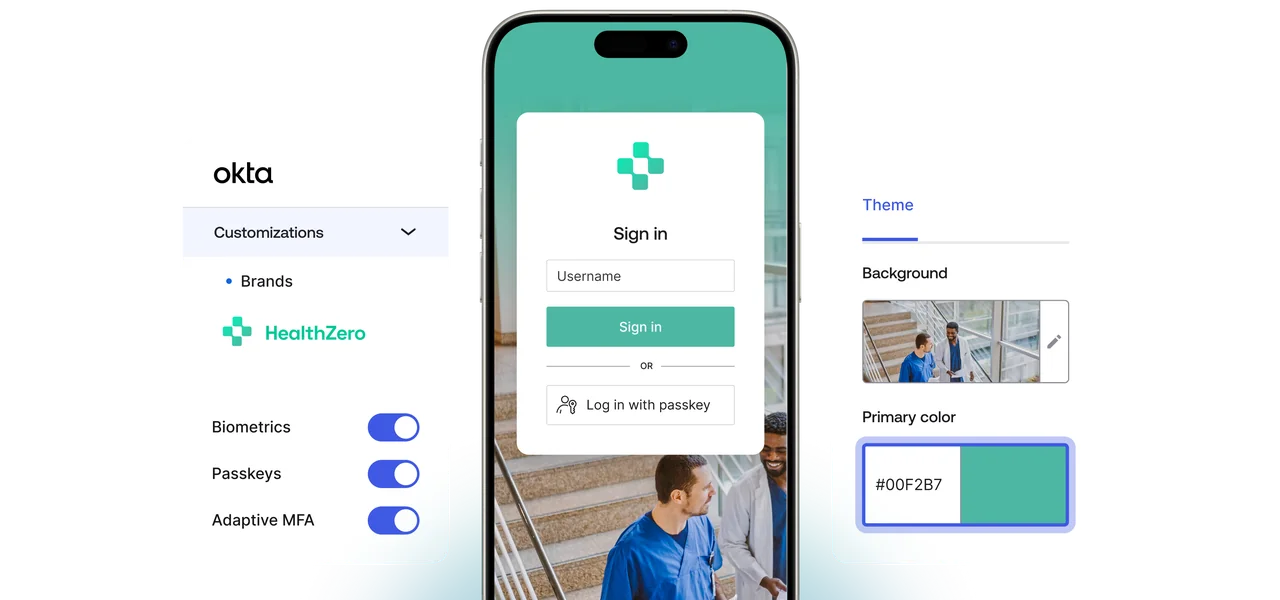
Auth0 與 Okta Customer Identity 提供安全、可規模化的客戶與外部使用者登入體驗。
Auth0:獨立、開發者導向的平台,可透過 SDK 與 API 自行打造註冊、登入與授權流程。
Okta Customer Identity(OCI):建構在 Okta 平台上,以低程式碼/無程式碼設定外部使用者登入政策,並支援多品牌情境。
Okta for AI Agents、Cross App Access Protocol 與 Auth0 for AI Agents,為 AI 存取補上負責人、授權與稽核能力。
Okta for AI Agents:盤點並治理 AI Agent、指定人類負責人、保護憑證、控管 API 存取並支援定期審核。
Cross App Access Protocol:延伸 OAuth/OIDC 的授權概念,以短效、限定範圍的方式支援跨應用存取,並讓授權判斷留在身分提供者。
Auth0 for AI Agents:為 AI 工作流提供安全 token 管理、細緻授權與人工核准等能力。
從評估到持續治理
思想科技的導入方法
Okta 的價值不只在登入,而在能否成為整體身分架構的一部分。思想科技以四個階段規劃導入,讓安全、整合與營運韌性同步推進。
Assess|評估
盤點身分來源、應用與存取路徑,確認風險、合規要求與優先情境,依業務影響規劃分階段導入範圍。
Integrate|整合
先從 SSO、MFA 等高價值控管開始,再逐步串接目錄、生命週期流程、SaaS 與地端應用,避免一次性大搬遷造成業務中斷。
Govern|治理
自動化到職、異動與離職權限,加入定期存取審核與特權控管,並依需要延伸至合作夥伴、服務帳號與 AI Agent。
Optimise|優化
透過儀表板與定期檢視持續調整 entitlement 與風險政策;同時規劃 break-glass 帳號、關鍵應用備援登入與事故處理程序,避免集中式身分架構只依賴原廠 SLA。
各產業常見挑戰
與對應方式
製造業
常見挑戰:
台灣製造企業通常同時營運總部、工廠、倉儲與不同生產據點,辦公系統與產線與現場系統的帳號來源可能彼此分離。輪班人員、共享設備、承包商與供應鏈夥伴的存取需求,也使權限管理更加複雜。
Okta 如何協助:
以通用目錄整合辦公與現場系統的身分來源,透過 FastPass 提供現場人員免密碼的快速登入,並以安全夥伴存取為供應鏈夥伴建立有期限、可稽核的存取權限。
延伸閱讀:Hitachi
健康醫療
常見挑戰:
台灣大型醫院與醫學中心擁有大量醫師、護理師、行政人員及合作人員,使用者需要在不同院區、裝置與系統之間快速切換,傳統帳號與驗證流程容易增加第一線醫療人員的操作負擔。
Okta 如何協助:
透過簡化的 MFA 與集中化雲端應用存取管理,加快登入流程、提升員工效率,同時降低 IT 管理成本。Envision Healthcare 在導入首年註冊 4 萬個帳號、8,000 名使用者納入 MFA,並將 33 個 Office 365 網域整合至同一套身分架構;密碼重設原本是每年逾 10 萬美元的負擔,導入後幾近消失。
延伸閱讀:Envision Healthcare
為什麼選擇思想科技
思想科技(Master Concept)是 Okta 在亞太地區的合作夥伴,2026 年獲頒 Okta Catalyst Award for Strategic Excellence,並晉升至下一級 Okta 合作夥伴層級。該獎項表彰其身分安全實務團隊在該財年的表現,以及雙方合作的持續深化。
思想科技同時為 Okta 與 Google Cloud 聯合解決方案的導入夥伴,可整合身分、雲端與 AI 治理能力,並已協助亞洲知名大學,簡化跨應用的身分驗證流程並確保高安全標準。
常見FAQ
具體的判斷訊號有三個:使用大量的 SaaS、有地端自建應用需要納管、或需管理承包商與通路夥伴的存取;這些情境的關鍵是身分平台的中立性與整合廣度。Okta 整合網絡提供 8,000+ 個預建整合,且不偏好特定技術供應商。
判斷方式是問一個問題:要登入的人是您的員工,還是您的產品使用者?
Auth0 面向開發團隊,用於把註冊與登入功能建進企業自有產品,強調開發彈性與終端使用者體驗。Okta 平台面向 IT 與資安團隊,用於管理員工、承包商與夥伴存取企業內部應用的權限與政策。兩者同屬 Okta 公司,可在同一套治理邏輯下併用。企業若同時有對內的員工存取需求與對外的產品登入需求,通常會並行部署。
不需要。Okta 與 AD/LDAP 的關係是整合而非取代。
AD/LDAP 主要處理地端環境的身分管理,Okta 是雲端原生的身分平台。Okta 可將地端 AD、Microsoft Entra ID、Google Workspace 等既有身分來源納入通用目錄統一管理,並延伸出 SSO、MFA、生命週期管理等雲端環境所需能力。
取決於應用數量與身分來源的複雜度。依 Okta 公布的數據,約 25% 的新 Identity Governance 客戶在 30 天內上線,超過 50% 在六個月內完成部署。Okta 官網案例中,Zoom 將進階伺服器存取部署至數千台伺服器只花了一天,且未造成服務中斷。
實際時程需依評估結果而定,思想科技會在評估階段提出分階段的時程建議。
不會。判斷標準不是員工人數,而是應用數量與身分來源的複雜度。
只要企業使用多套 SaaS 應用,或有遠端與混合辦公需求,就能從降低帳號管理複雜度中獲益。導入規模可依組織需求彈性調整。
架構設計上不應只依賴原廠 SLA,而要同時規劃備援存取路徑。
Okta 對外公布的平台可用性為 99.99% 思想科技在導入時會一併規劃 break-glass 緊急管理帳號、關鍵應用的備援登入路徑,以及事故發生時的存取程序,並納入交付文件。
作法和管理員工一樣:給 AI Agent 一個獨立身分,設定它能存取什麼,需要時可以隨時撤銷其存取權限。
Okta for AI Agents 負責建立這個身分並記錄它的每一次存取;服務帳號、共用帳號與 bot 則由 Okta Privileged Access 控管權限範圍。

